在数字化时代的背景下,各行各业对信息安全的关注日益增强。企业不仅要处理日常的运营事务,更要确保敏感信息和业务连续性的安全性。在此过程中,定期进行安全评估成为了维护企业信息安全的关键步骤。
引言
企业如同一艘航行于风浪中的巨舰,其信息安全就是这艘巨舰坚固的船壳。在不断变化的安全威胁中,如何保持这层防护的有效性?答案在于建立一套完善的安全评估机制。这种评估如同定期的体检,不仅能发现早期的问题,还能通过针对性的改进措施,提高企业的整体抗风险能力。
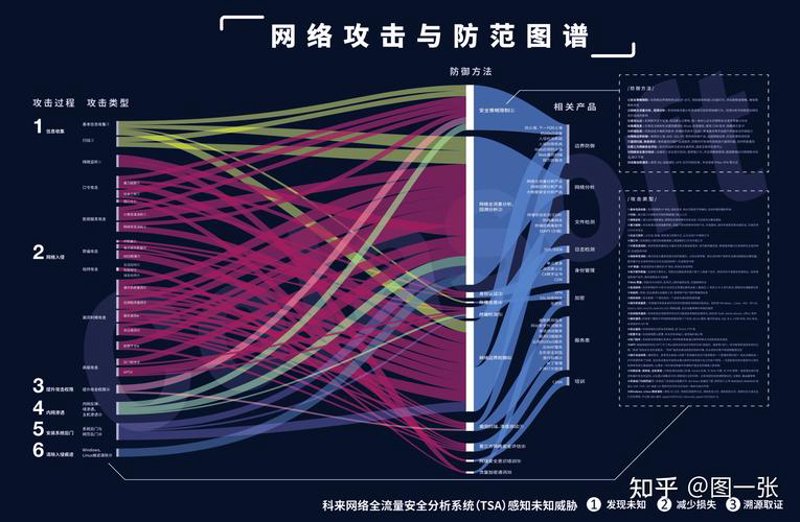
重要性与趋势分析
近年来,随着网络攻击手段的不断进化,企业面临的挑战也日益复杂化和多样化。安全评估不再仅仅是技术层面的一次检查,更是对企业管理体系进行全方位审视的过程。它要求企业在合规、漏洞管理、事件响应等多个维度上进行全面考量。
首先,合规性检查确保企业运营不仅符合法律法规的要求,还在不断提升行业标准。其次,技术层面的安全漏洞排查能够帮助企业及早发现并弥补潜在的安全隐患。最后,在事件响应机制建立与完善的基础上,安全评估帮助企业在面临实际攻击时能迅速做出反应,将损害降到最低。
实施策略与步骤
一个成熟的企业应当具备一套完整的安全评估流程。以常见的网络信息安全服务为例,一般包括以下几个关键环节: - 目标设定:明确企业需要达到的安全标准和保护的重要数据。 - 风险识别:对内外部可能存在的威胁进行详细分析,并量化其影响程度。 - 漏洞检测:通过技术手段对现有系统进行全面扫描,发现并记录所有潜在的漏洞点。 - 优化建议与实施:根据前一阶段的结果制定具体的改进措施,并持续跟踪执行情况。
结语
总而言之,定期的安全评估如同一个窗口,能够让企业及时掌握自身安全状况的变化趋势。对于任何重视信息安全的企业而言,这种预防性的检查都显得尤为重要。通过科学合理的评估机制,企业不仅能够有效抵御外部攻击,还能够在内部管理上找到更多提升空间,从而在竞争中占据有利地位。
无论是初创公司还是成熟企业,定期进行安全评估都是构建坚固防线不可或缺的一环。只有持续关注并努力改善,才能确保信息安全这道屏障坚不可摧。