什么是渗透测试
渗透测试是一种模拟黑客攻击的网络安全评估方法。通过模拟真实的攻击场景,安全团队可以在安全系统真正遭受损害前发现并修复漏洞。
正确使用技巧一:熟悉技术与工具
渗透测试不仅仅是“动手打键盘”,它需要对网络、操作系统乃至编程语言有深入了解。只有掌握了这些知识,才能像真正的黑客一样找到系统的弱点。
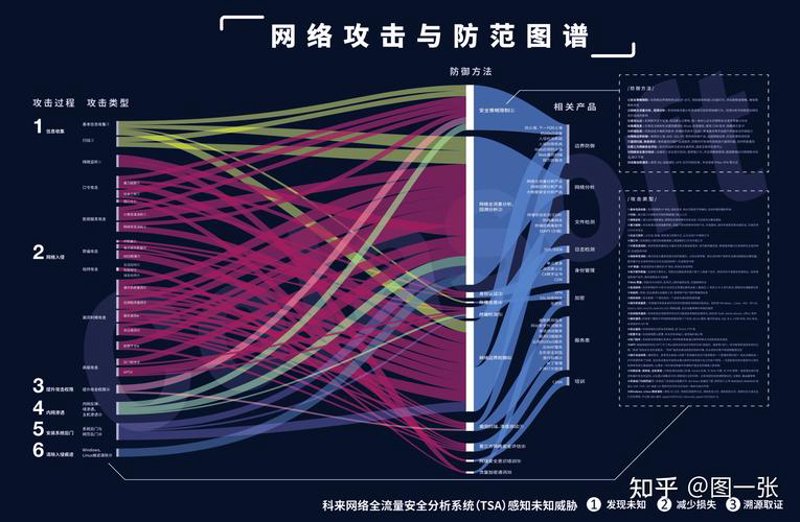
正确的做法应该是利用多种渗透测试工具(如Metasploit, Nmap等)来自动化部分任务,但不能完全依赖它们。这些工具可以提供强大的分析功能和攻击向量,提高工作效率。 - 举例:在Linux环境下使用Nmap扫描目标主机的开放端口;或通过Burp Suite拦截并篡改HTTP请求。
正确使用技巧二:了解测试目标
任何渗透测试前都必须明确目标。只有明确了要攻击的目标,才能有的放矢地进行测试,避免误操作带来的风险。
- 对比:假设你正在为一个电子商务网站做渗透测试,与你测试一个银行系统有所不同,前者注重对购物车、支付插件等关键功能的检查,后者则可能更关注账户信息和交易记录的安全性。
正确使用技巧三:模拟攻击过程
为了获得真实的效果,你需要按照黑客攻击的真实流程进行渗透测试。这包括前期侦察、漏洞挖掘、权限提升以及最终的清理步骤。 - 比喻:想象自己是一名演员,在准备一部恐怖电影之前,需要深研剧本,并与导演和同事探讨角色背景,这样才能准确地演绎出一个连环杀手的心理状态。同样,你也要深入理解目标系统的环境,才能找到最有效的渗透路径。
正确使用技巧四:记录所有操作
每一次尝试都应详细记录下来,包括成功和失败的攻击方法、漏洞的位置以及修复建议。这不仅能帮助发现系统中的其他潜在问题,还能积累经验,提升未来测试的成功率。 - 实践:在做渗透测试时,无论结果如何都要做好笔记并存档。比如,在一次尝试中你发现了某款插件存在SQL注入漏洞,则必须将这类信息保存起来,并提醒开发人员进行整改。
总结
通过上述技巧,你可以更深入地理解黑客的手法和思维模式。渗透测试不仅能够提升企业整体的网络安全水平,还能锻炼团队成员解决实际问题的能力。不过需要注意的是,在实施过程中一定要严格遵守法律法规,不得损害他人利益。